
筑牢质量基石,护航密码安全——《商用密码检测机构(商用密码应用安全性评估业务)质量管理体系建设指引》提升密评质量
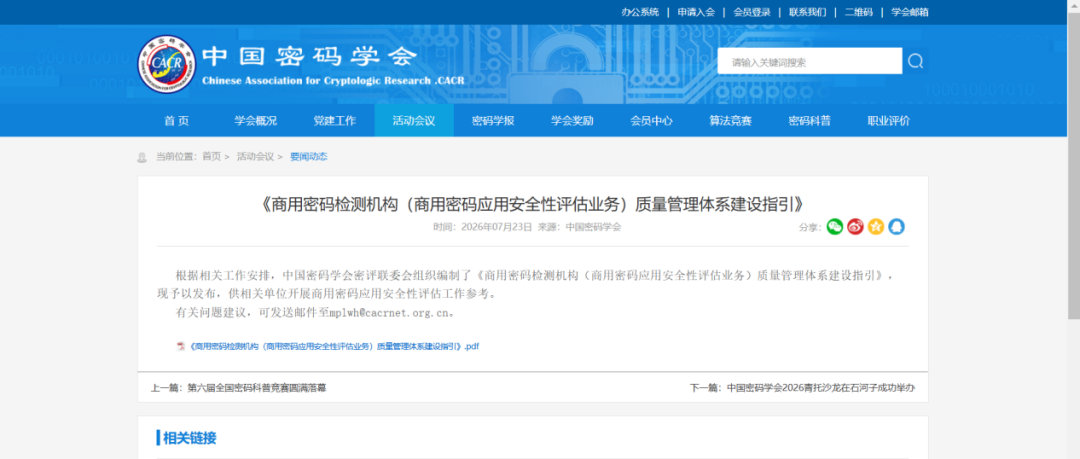
密评机构质量管理体系建设指引正式发布-树立密评领域质量标杆
2026年7月,中国密码学会密评联委会正式发布了《商用密码检测机构(商用密码应用安全性评估业务)质量管理体系建设指引》。这份指引的出台,标志着商用密码应用安全性评估(简称“密评”)行业从“量的扩张”迈向“质的提升”的关键转折。
密评市场的快速壮大,也带来了一系列副作用比如恶性低价竞争、机构专业能力差距悬殊、报告质量良莠不分,这些问题正变得愈发普遍。而对网络与信息系统的运营者来说,在当前这混乱的市场中,挑战无疑更大了。如何以运营者的姿态选好密评机构?密评机构又该如何修炼内功?密评报告的质量底线在哪里? 本文结合最新发布的指引,逐一拆解。
一、运营者视角:密评不是“走过场”,是法定责任
///
根据《商用密码应用安全性评估管理办法》(国家密码管理局令第3号),重要网络与信息系统建成运行后,其运营者应当自行或者委托商用密码检测机构每年至少开展一次商用密码应用安全性评估。商用密码应用方案未通过评估的,不得作为商用密码保障系统的建设依据。
这不是可做可不做的“选择题”,而是法律划定的“必答题”。运营者必须从“被动应付检查”转向“主动构建安全防线”的姿态,把密评视为检验自身密码安全保障能力的“体检”,而非一纸应付监管的报告。
二、低价竞争:警惕“便宜没好货”的陷阱
///
当前密评市场,低价中标现象屡见不鲜。有的项目报价低至数千元,有的机构以“1元单价”参与市场竞争。低价竞争的背后,往往隐藏着三重隐患:
1、测评深度不足:密评是一项专业性极强、技术复杂度高的工作,涉及对信息系统密码应用合规性、正确性、有效性的全面评估。过低的报价意味着测评机构难以投入足够的专业人员和时间,只能“蜻蜓点水”、流于形式。
2、人员能力堪忧:高质量的密评需要具备专业资质的测评人员深度参与-。低价项目往往压缩人员成本,让经验不足甚至不具备资质的人员仓促上阵。
3、报告质量低下:粗制滥造的评估报告不仅无法真实反映系统密码应用的安全状况,更可能让运营者错失真正的安全风险。
记住:密评省下的每一分钱,都可能成为安全漏洞的“入场券”。
三、如何选择密评机构:五个“必查项”
///
运营者自主选择具备资质的密评机构并签订委托合同。那么,如何在众多机构中选出真正靠谱的合作方?建议从以下五个维度重点考察:
第一,查资质:密评机构必须经国家密码管理局认定并依法取得商用密码检测机构资质。未经认定的机构出具的评估报告不具备法律效力。国家密码管理局定期公布商用密码检测机构目录,运营者应在此目录范围内选择。根据《商用密码检测机构管理办法》,取得资质须满足成立2年以上、具有保证检测活动独立公正科学诚信的管理体系、具有相适应的专业人员和专业能力等条件。
第二,查经验:不同行业对密码应用有不同要求,金融、政务、能源等领域各有特殊性。优先选择在所属行业有丰富密评案例的机构,他们对行业标准、业务场景的理解更为深入。
第三,查团队:技术评审包括专业人员能力考核。运营者可要求机构提供项目团队成员的资质证明、从业经历,确保核心人员具备足够的专业能力。
第四,查排期:密评有严格的时限要求,机构的排期和响应时效是否满足项目进度需求至关重要。避免因机构排期紧张导致评估工作仓促完成。
第五,查服务:评估只是起点,整改才是关键。机构是否能够提供评估后的整改咨询和复评支持,直接影响密评的最终效果。
四、密评机构:以质量管理体系建设为抓手,苦练内功
///
最新发布的《商用密码检测机构(商用密码应用安全性评估业务)质量管理体系建设指引》为密评机构指明了方向。指引强调质量管理体系建设的重要性,旨在助力机构构建科学、规范的质量管理体系。
密评机构应当从以下几个方面发力:
维度 |
核心要求 |
具体内容 |
管理体系框架 |
建立多维度的管理制度体系 |
密评机构需建立项目管理、质量管理、人员管理、档案管理、安全保密管理等多维度管理体系。这些制度不是孤立的,而是一个有机整体,共同保障检测活动的规范运行。 |
独立公正要求 |
坚持独立、公正、科学、诚信原则 |
检测机构在开展评估活动时,不得对评估结果施加不当影响,严格遵守法律法规和标准规范要求,遵循客观实际、诚实信用原则。 |
专业能力保障 |
具备相适应的设备设施和专业能力 |
机构需具备与开展商用密码应用安全性评估活动相适应的设备设施、专业人员和专业能力。国家密码管理局定期开展检测能力验证,结果不合格的机构将面临相应处理。 |
持续合规运行 |
确保管理体系有效运行 |
商用密码检测机构应当保证其基本条件和技术能力能够持续符合资质认定条件和要求,并确保管理体系有效运行。 |
五、密评报告质量:底线不可突破
///
密评报告是评估工作的最终产出,也是运营者向密码管理部门备案、接受监督检查的核心依据-。报告质量直接决定密评的“含金量”。
一份高质量的密评报告应当满足以下要求:
等级一致:密评报告选择的密评等级应与被测系统网络安全等级保护定级要求一致。
内容完整、格式规范:报告应参照现行密评报告模板编制,内容完整,格式统一,排版清晰,无目录、页码、文字等方面的错误,特定对象名称(如单位名称、系统名称、系统等级等)前后一致。
建议具体、可操作:报告中的安全问题和改进建议应具体、清晰,不存在简单套用模板的情况-。泛泛而谈的“建议加强密码管理”毫无价值,必须指出具体问题、给出可落地的整改路径。
数据真实、结论可靠:密评机构对出具的检测数据、结果负责。评估结论的有效性建立在委托单位提供相关材料的真实性基础之上。
六、机构应该如何落实《指引》?
///
结合行业实践,密评机构可以从以下几个方面着手落实质量管理体系建设:
落实步骤 |
重点内容 |
实施要点 |
完善制度建设 |
系统梳理现有管理制度 |
对照《指引》要求,对项目管理、质量管理、人员管理、档案管理、安全保密管理等制度进行系统梳理,查漏补缺,确保制度体系的完整性和有效性。 |
强化过程管控 |
全流程纳入质量管理体系 |
从检测方案的制定、现场评估的实施到评估报告的出具,全流程都要纳入质量管理体系,做到“标准立得准、过程控得住、改进跟得上”。 |
注重持续改进 |
建立内部审核和管理评审机制 |
质量管理不是一劳永逸的。机构应当建立内部审核和管理评审机制,定期对体系运行情况进行评价和改进,不断提升检测能力和服务水平。 |
加强人员培养 |
打造复合型人才队伍 |
质量管理体系的落地最终要靠人。机构应当加强专业人员的能力建设和职业道德教育,打造一支既懂技术又懂管理的复合型人才队伍。 |
七、结语
///
《商用密码检测机构(商用密码应用安全性评估业务)质量管理体系建设指引》的发布,为密评行业的质量提升提供了“操作手册”。对运营者而言,密评不是“买报告”,而是“买安全”——选对机构、把好质量关,才能真正筑牢密码安全的防线。对密评机构而言,低价竞争不是出路,以质量赢得市场、以专业树立口碑,才是可持续发展的正道。
密评无小事,质量是生命线。


 京公安备11010802034101号